웹 애플리케이션 보안 점검을 운영할 때 개발 속도를 유지하면서 취약점을 해결하려면 코드 작성 및 빌드 단계에는 SAST(정적 분석)를, 스테이징 런타임 검증에는 DAST(동적 진단)를 단계적으로 배치해야 합니다. 두 점검 방식은 소스코드의 내부 구조적 결함 식별과 실제 구동 환경의 침투 경로 확인이라는 상호 보완적 목적을 지니므로, 단일 도구에 의존하기보다 배포 단계별 역할 분담과 오탐 필터링 규칙이 정립되어야 안정적인 운영이 가능합니다.
개발 및 배포 흐름에서 SAST와 DAST의 기술적 역할 분담 기준
웹 취약점 진단 도구는 애플리케이션 자산에 접근하는 방식과 취약점을 포착하는 시점에서 뚜렷한 기술적 차이를 나타냅니다. 팀의 개발 라이프사이클에 맞춰 적절한 도구를 올바른 지점에 배치해야 점검 누락과 리소스 낭비를 막을 수 있습니다.
화이트박스 기반 SAST의 분석 특성과 적용 지점
SAST는 소스코드를 구동하지 않고 텍스트와 문법 구조를 정적으로 해석하는 화이트박스(White-box) 점검 체계입니다. 개발자가 로컬 환경에서 코드를 작성하거나 중앙 저장소로 커밋 및 풀 리퀘스트를 요청하는 시점에 즉시 결함을 감지하는 역할을 맡습니다.
- 결함 위치 추적의 편의성: 문제가 발생한 파일의 경로와 구체적인 코드 라인 번호를 정확히 출력하므로 개발자가 수정 지점을 파악하기 수월합니다.
- 초기 보안 결함 차단:
SQL 인젝션, 크로스 사이트 스크립팅(XSS), 소스코드 내 하드코딩된 암호화 키 등 코딩 수준의 실수를 배포 이전에 선제 격리합니다. - 인프라 및 환경 점검의 한계: 웹 서버 설정 오류, 웹 방화벽(WAF) 연계 상태, 런타임 동적 파라미터 변화 등 실행 환경 종속적 취약점은 식별하지 못합니다.
- 문맥 해석 제한에 따른 오탐: 실제로는 외부 유입 경로가 차단되어 실행 불가능한 코드라도 문법 패턴이 일치하면 위험으로 보고하는 오탐(False Positive) 가능성이 있습니다.
블랙박스 기반 DAST의 분석 특성과 적용 지점
DAST는 서버에서 실제로 구동 중인 웹 애플리케이션을 대상으로 외부 공격자의 통신 패턴을 모의 수행하는 블랙박스(Black-box) 진단 체계입니다. 내부 소스코드를 모르는 상태에서 HTTP/HTTPS 요청과 응답을 교환하며 동작하므로 스테이징 배포 단계에 적합합니다.
- 실제 공격 경로 검증: 서버의 응답 헤더와 상태 코드를 기반으로 위험을 판별하므로 허위 경고가 적고 실제 침투 가능한 결함을 정밀하게 포착합니다.
- 런타임 결함 감지: 사용자 인증 우회, 세션 하이재킹 취약점, 서버 설정 미흡으로 인한 정보 노출 등 구동 중인 환경의 결함을 집중 진단합니다.
- 원인 소스코드 역추적 부담: 취약점이 발현된 URL과 파라미터 정보만 제공되므로, 실제 취약점을 유발한 내부 소스코드 위치는 개발자가 직접 역추적해야 합니다.
- 점검 경로 매핑의 복잡성: 다단계 인증이나 복잡한 비즈니스 흐름을 가진 화면은 사전 경로 설정과 스크립트 매핑이 선행되지 않으면 진단 범위가 제한됩니다.
배포 지연과 피로도를 방지하는 4대 기술 점검 체크리스트
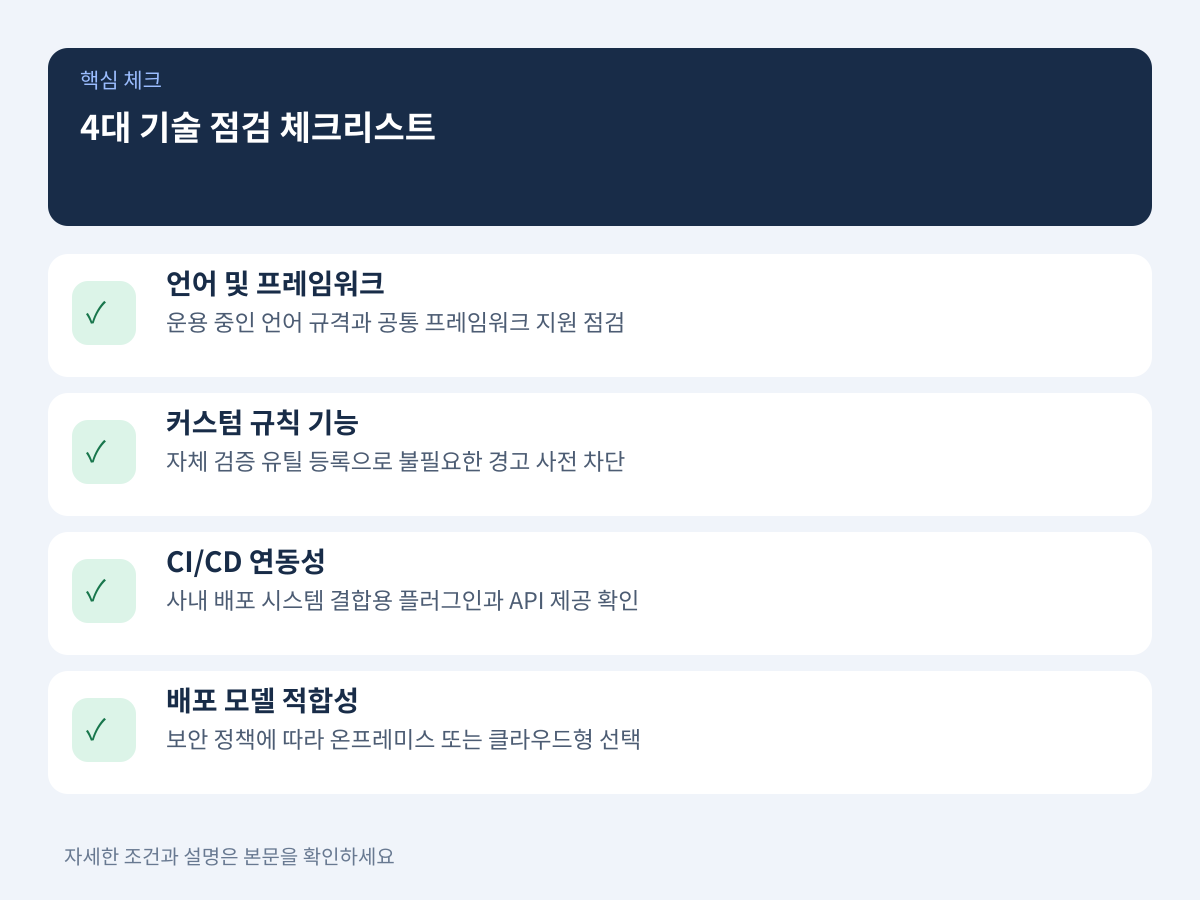
보안 점검 도구를 파이프라인에 통합할 때 팀의 기술 환경과 운영 정책을 면밀히 검토하지 않으면 과도한 알림과 빌드 지연으로 개발 생산성이 저하됩니다.
- 프로그래밍 언어 및 프레임워크 지원성: 서비스 백엔드에서 주력으로 운용하는 Java, Go, Python, Node.js 등의 언어 규격과 사내 공통 프레임워크를 도구 엔진이 완벽히 지원하는지 점검합니다.
- 오탐 제어를 위한 커스텀 규칙 기능: 자체 개발한 입력값 검증 유틸리티나 인코딩 모듈을 안전한 함수로 등록하여 불필요한 보안 경고를 사전에 차단할 수 있는지 확인합니다.
- CI/CD 배포 파이프라인 연동성: GitHub Actions, GitLab CI, Jenkins 등 사내 배포 시스템과 유기적으로 결합할 수 있는 전용 플러그인과 REST API가 안정적으로 제공되는지 검증합니다.
- 인프라 환경에 따른 배포 모델 적합성: 사내 보안 정책상 소스코드 반출이 엄격히 금지된 환경이라면 폐쇄망 구축형(On-Premise)을, 유지보수 오버헤드를 낮추려면 클라우드형 SaaS 방식을 선택합니다.
취약점 방치를 예방하는 4단계 파이프라인 자동화 절차
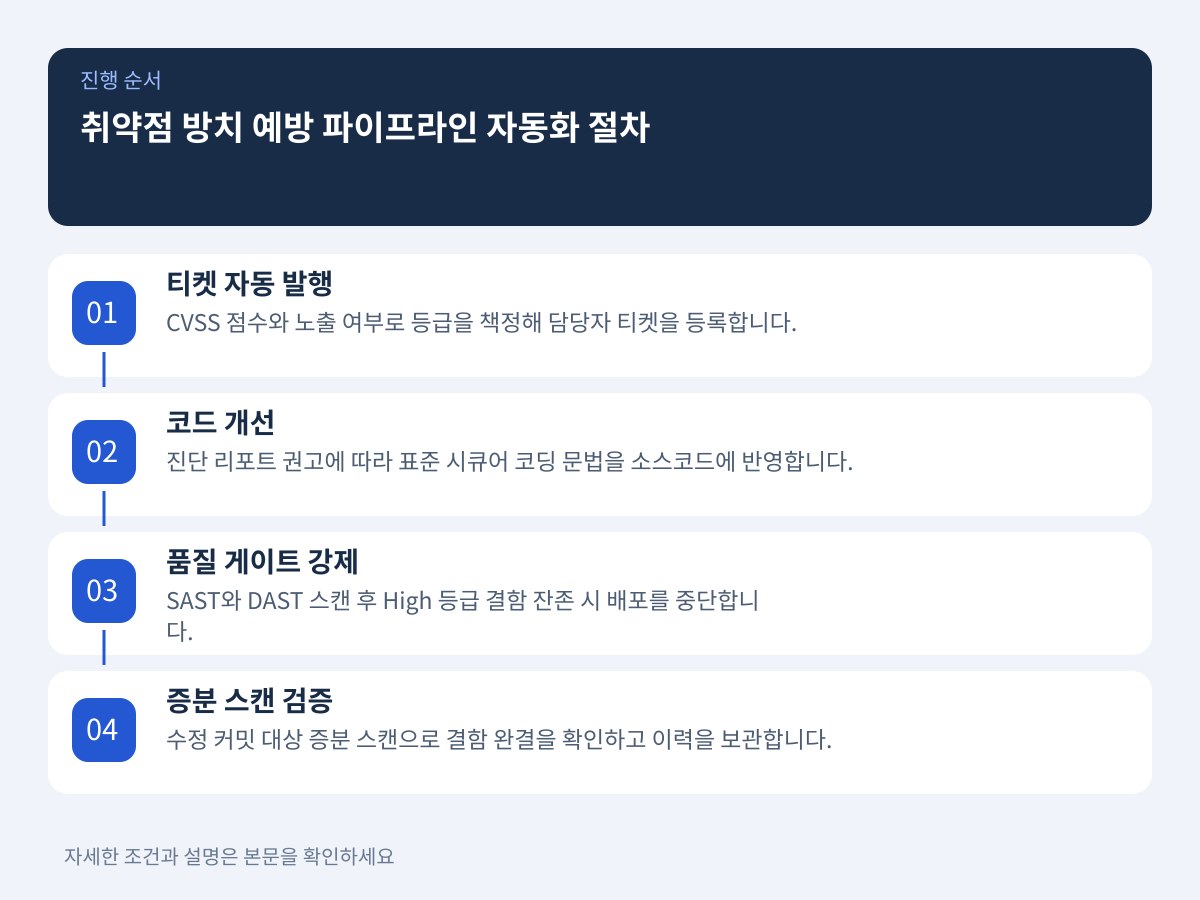
보안 진단 리포트가 단순 열람용으로 방치되지 않으려면 발견된 결함이 개발 작업 흐름에 자동으로 반영되고 검증되는 파이프라인 통제 체계가 가동되어야 합니다.
- 위험도 평가 및 작업 티켓 자동 발행: 공통 취약성 평가 시스템(CVSS) 점수와 서비스 외부 노출 여부를 결합해 High, Medium, Low 등급을 책정하고 작업 관리 시스템에 담당자 지정 티켓을 자동 등록합니다.
- 시큐어 코딩 기준 기반 코드 개선: 개발팀은 진단 리포트의 권고안에 따라
Prepared Statement적용이나 입력값 화이트리스트 검증 등의 표준 문법을 소스코드에 반영합니다. - 단계별 품질 게이트(Quality Gate) 강제: 코드 커밋 시점에는 SAST로 1차 스캔을 수행하고, 스테이징 서버 배포 후 DAST를 자동 구동하여 High 등급 이상의 결함이 잔존하면 운영 배포를 즉시 중단합니다.
- 증분 스캔 검증 및 이력 보관: 수정된 커밋을 대상으로 변경 부분만 빠르게 검사하는 증분 스캔(Incremental Scan)을 실행해 결함 완결을 확인하고 감사 대비용 이력을 저장합니다.
보안 점검 파이프라인 운영 실무 질문
SAST 전체 스캔 때문에 PR 머지 대기 시간이 길어질 때는 어떻게 조율하나요?
일상적인 커밋 및 풀 리퀘스트 단계에서는 전체 코드베이스가 아닌 변경된 파일만 검사하는 증분 스캔 정책을 설정해야 합니다. 수 분 내로 검증이 완료되는 증분 스캔을 통해 개발 흐름을 방해하지 않고, 전체 코드베이스 대상의 전체 스캔이나 심층 진단은 야간 정기 빌드 파이프라인에 비동기로 위임하는 방식이 권장됩니다.
DAST 점검 도중 테스트 데이터 오염이나 서버 부하가 발생할 위험은 없나요?
DAST는 실제 비정상 페이로드를 서버에 전송하므로 실시간 운영 서버가 아닌 격리된 스테이징 환경에서 수행하는 것이 원칙입니다. 데이터베이스 쓰기 작업이 발생하는 특정 API나 결제 등 주요 비즈니스 모듈은 테스트 전용 격리 계정과 목(Mock) 엔드포인트를 지정하여 운영 데이터 오염과 서비스 장애를 원천 차단해야 합니다.
